
Publié par : Éloïse Clévenot-Lagrange — Rédactrice spécialisée en actu Mobile
Relu, corrigé et validé par : Philippe Roussel — Rédacteur en chef
Un malware bancaire Android ne ressemble pas toujours à un virus visible ou à une application au nom inquiétant. Il peut imiter un service connu, afficher un écran de connexion convaincant et demander une autorisation présentée comme indispensable. Son objectif est généralement de récupérer vos identifiants, vos données de carte et les codes OTP reçus par SMS pour contourner les protections de votre banque.
Ce qu’un malware bancaire Android cherche réellement à faire
Un malware bancaire est un logiciel malveillant conçu pour espionner ou manipuler l’usage financier d’un smartphone. Il vise les applications de banque, de paiement, de cryptoactifs et parfois les services administratifs qui contiennent des données personnelles exploitables. Contrairement à un simple logiciel publicitaire, il cherche à rendre la fraude possible en volant des accès, en interceptant une validation ou en prenant le contrôle d’actions effectuées à l’écran.
Testez vos connaissances sur les malwares bancaires Android
Répondez aux 6 questions, puis validez pour découvrir votre score.
Corrections
Ce quiz informe sur les risques connus, mais ne constitue pas un diagnostic de votre appareil.
De la fausse interface au vol des identifiants
L’une des méthodes les plus redoutables est l’overlay, ou superposition d’écran. Lorsque vous ouvrez votre application bancaire légitime, le malware peut afficher par-dessus une copie de sa page de connexion. Vous saisissez alors votre identifiant et votre mot de passe dans un formulaire frauduleux, sans forcément remarquer la différence. Les informations sont ensuite exfiltrées vers les opérateurs de la campagne, souvent au moyen de communications chiffrées.
Les capacités observées vont bien au-delà du simple faux formulaire. Elles peuvent inclure l’enregistrement des frappes clavier, ou keylogging, les captures d’écran, la lecture ou la manipulation du presse-papiers, la collecte de contacts et la surveillance des notifications. L’interception des SMS est particulièrement critique lorsque la banque envoie un code OTP par message pour confirmer une opération. Le malware peut alors tenter de récupérer ce code au moment où vous le recevez.
Des familles aux objectifs différents
Les noms de menaces changent, mais plusieurs mécanismes se recoupent. DroidBot est associé au vol d’identifiants bancaires et à l’abus des services d’accessibilité. Rokarolla se distingue par une capacité de contrôle étendue : 137 commandes et un ciblage de 217 applications financières et de cryptoactifs ont été observés. CryCryptor relève d’un autre risque : ce ransomware Android chiffre les données du téléphone. ESET a développé un outil de déchiffrement pour une version particulière de CryCryptor, après la mise hors service des deux sites web employés dans cette campagne.
| Menace ou technique | Risque principal | Point de vigilance |
|---|---|---|
| DroidBot | Vol d’accès bancaires | Demande d’accessibilité inhabituelle |
| Rokarolla | Contrôle et collecte de données | Application installée hors boutique officielle |
| CryCryptor | Chiffrement des fichiers | Application imitant un service reconnu |
| Fausse application .NET MAUI | Dissimulation de code malveillant | Fichier APK ou lien de téléchargement externe |
Le parcours d’infection : un piège souvent déclenché hors Google Play
La plupart des infections commencent par de l’ingénierie sociale, pas par une faille spectaculaire. Un SMS alarmant, un message sur une messagerie instantanée, une publicité ou un faux site peut vous inviter à installer une mise à jour, une application de sécurité, un outil de suivi ou une prétendue application bancaire. Ce canal est parfois appelé mishing, c’est-à-dire du phishing adapté au mobile.
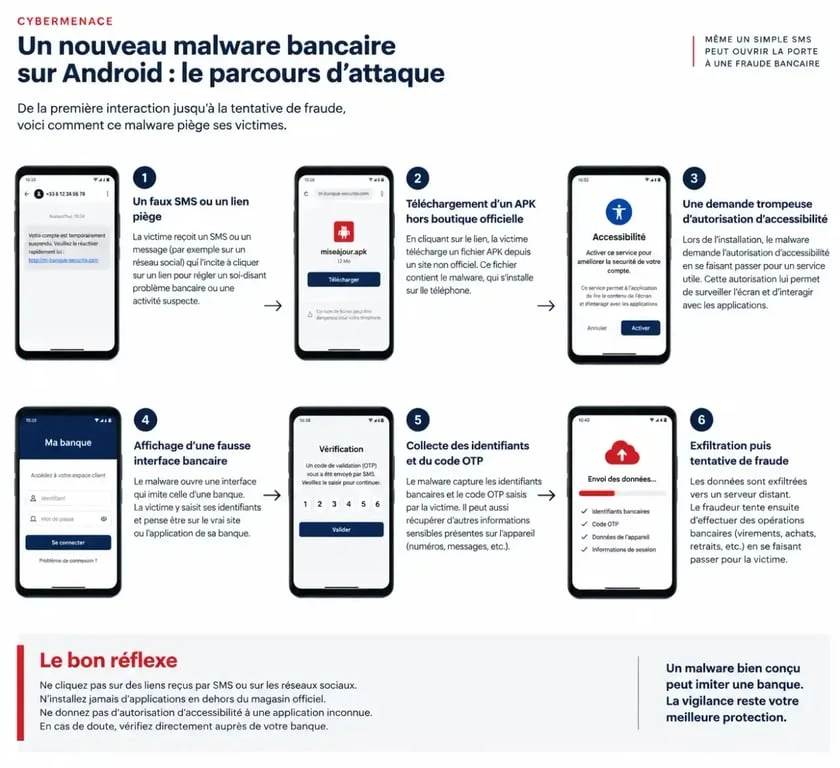
Le danger du sideloading et des APK
Le sideloading consiste à installer une application en dehors du Google Play Store, généralement à partir d’un fichier APK téléchargé depuis un site. Cette pratique n’est pas automatiquement malveillante, mais elle retire une partie des contrôles habituels de distribution. Les fraudeurs l’utilisent pour diffuser des clones d’applications légitimes et encouragent la victime à autoriser les « sources inconnues ».
Une application développée avec .NET MAUI peut, elle aussi, paraître parfaitement ordinaire. Cette technologie permet de créer des applications multiplateformes à partir d’un même code. Des acteurs malveillants peuvent dissimuler une partie du code dangereux dans des fichiers binaires, parfois en trois étapes de dissimulation, afin de compliquer l’analyse par les outils de sécurité classiques. Une icône rassurante et une interface soignée ne prouvent donc pas qu’une application est sûre.
Pourquoi l’autorisation d’accessibilité est un signal majeur
Les services d’accessibilité Android ont été créés pour aider les personnes qui ont besoin d’une assistance à la lecture, à la navigation ou à l’interaction avec l’écran. Une application malveillante qui obtient cet accès peut toutefois lire des éléments affichés, cliquer à votre place, valider des fenêtres et suivre votre parcours dans d’autres applications. Une demande d’accessibilité formulée par une application de livraison, de document, de jeu ou de banque doit donc être examinée avec une grande prudence.
Le risque apparaît lorsque l’on observe le déroulement normal des actions sur un téléphone : vous ouvrez l’application bancaire, saisissez vos accès, recevez un code, puis validez. Un malware doté d’autorisations étendues peut s’insérer dans ce flux et capter chaque étape sans devoir connaître votre mot de passe à l’avance. La sécurité ne repose donc pas uniquement sur le secret du code. Elle dépend aussi de la capacité à empêcher une application tierce d’observer ou de piloter l’interface.
Les signes qui doivent vous faire interrompre l’action
- Une application vous demande d’activer l’accessibilité sans fonction d’assistance clairement expliquée.
- Un écran bancaire apparaît après l’installation d’une application qui n’a aucun lien avec votre banque.
- Une application exige l’accès aux SMS, aux notifications, au micro ou aux contacts sans raison cohérente.
- Google Play Protect est désactivé ou vous êtes invité à le désactiver.
- Le téléphone affiche des fenêtres superposées, ralentit anormalement ou consomme davantage de données mobiles.
- Vous remarquez une application inconnue, un nom générique ou une icône qui imite un service populaire.
Réduire fortement le risque avant d’ouvrir son application bancaire
La protection la plus efficace commence avant le téléchargement. Installez vos applications depuis le Google Play Store et accédez à votre banque depuis son site ou son application déjà connue, jamais depuis un lien reçu par SMS. Vérifiez le nom de l’éditeur, les avis, les autorisations et la cohérence de la description. Une banque ne vous demandera pas d’installer un APK envoyé par message pour sécuriser votre compte.
Une routine de sécurité mobile simple
- Installez rapidement les mises à jour d’Android et de vos applications bancaires.
- Dans les réglages Android, contrôlez régulièrement les applications qui ont accès aux SMS, aux notifications et aux services d’accessibilité.
- Refusez les autorisations qui ne correspondent pas à la fonction annoncée de l’application.
- Laissez Google Play Protect actif et effectuez les analyses proposées.
- Évitez de conserver des mots de passe, des codes PIN ou des informations de carte dans des notes non protégées ou dans le presse-papiers.
- Envisagez une solution de sécurité mobile réputée comme couche de détection supplémentaire, sans la considérer comme un substitut à votre vigilance.
Google Play Protect et un antivirus mobile peuvent réduire l’exposition, mais aucun outil ne peut annuler les conséquences d’une autorisation sensible accordée volontairement à une fausse application. Les mises à jour, la limitation du sideloading et la vérification des permissions restent les défenses les plus utiles.
Que faire si une application suspecte est déjà installée
Agissez rapidement, sans paniquer. Si vous pensez avoir saisi des identifiants ou validé une opération sur un écran douteux, contactez votre banque via son numéro officiel ou son espace client, et non en répondant au message reçu. Expliquez qu’une application frauduleuse a pu accéder à votre téléphone. La banque pourra surveiller, bloquer ou sécuriser les opérations selon votre situation.
Les actions prioritaires dans le bon ordre
- Coupez les connexions Wi-Fi et les données mobiles si le comportement du téléphone semble actif ou anormal.
- Depuis un autre appareil fiable, changez le mot de passe de votre messagerie, puis ceux de vos services financiers. La messagerie est prioritaire, car elle sert souvent à réinitialiser les accès.
- Révoquez l’accès aux services d’accessibilité et aux autorisations sensibles de l’application suspecte, puis désinstallez-la.
- Contrôlez vos opérations bancaires, vos bénéficiaires enregistrés et les appareils connectés à vos comptes.
- Exécutez une analyse de sécurité, mettez Android à jour et, si le doute persiste ou que la désinstallation échoue, sauvegardez les éléments essentiels puis envisagez une réinitialisation complète du téléphone.
Ne réinstallez pas automatiquement toutes les applications après une réinitialisation. Téléchargez-les de nouveau depuis leur boutique officielle et vérifiez les autorisations une par une. Cette étape demande un peu de temps, mais elle évite de restaurer la même application malveillante avec vos données.
- Vêtements publicitaires personnalisés : quelle technique choisir pour votre image de marque ? - 30 septembre 2026
- Le déblocage iCloud passe par le compte Apple, pas par l’IMEI - 30 septembre 2026
- Un malware bancaire Android peut voler vos codes OTP via l’accessibilité - 29 septembre 2026
Articles qui pourraient vous intéresser :
 00221 : indicatif de quel pays et informations essentielles à connaître
 0041 quel pays : comment identifier l’origine d’un numéro commençant par 0041
 S26 Ultra : l’essentiel à savoir pour bien choisir cette formule infantile
 Imprimante smartphone : 3 technologies et 4 critères pour réussir tous vos tirages